
Lors d'un séjour dans une location de vacances ou un hôtel-boutique, des inspections physiques visuelles des détecteurs de fumée et des réveils sont essentielles. Cependant, les caméras espion commerciales modernes transmettent presque toujours des flux vidéo en direct via le routeur Wi-Fi local pour permettre une surveillance hors site.
Étant donné que ces appareils doivent communiquer sur le réseau local (LAN), ils laissent des empreintes numériques distinctes. Selon les cadres de sécurité IoT publiés par l'Cybersecurity and Infrastructure Security Agency (CISA) et les protocoles sur RTSP (Real-Time Streaming Protocol), en effectuant un balayage de base du réseau local découvrira les caméras connectées en quelques secondes.
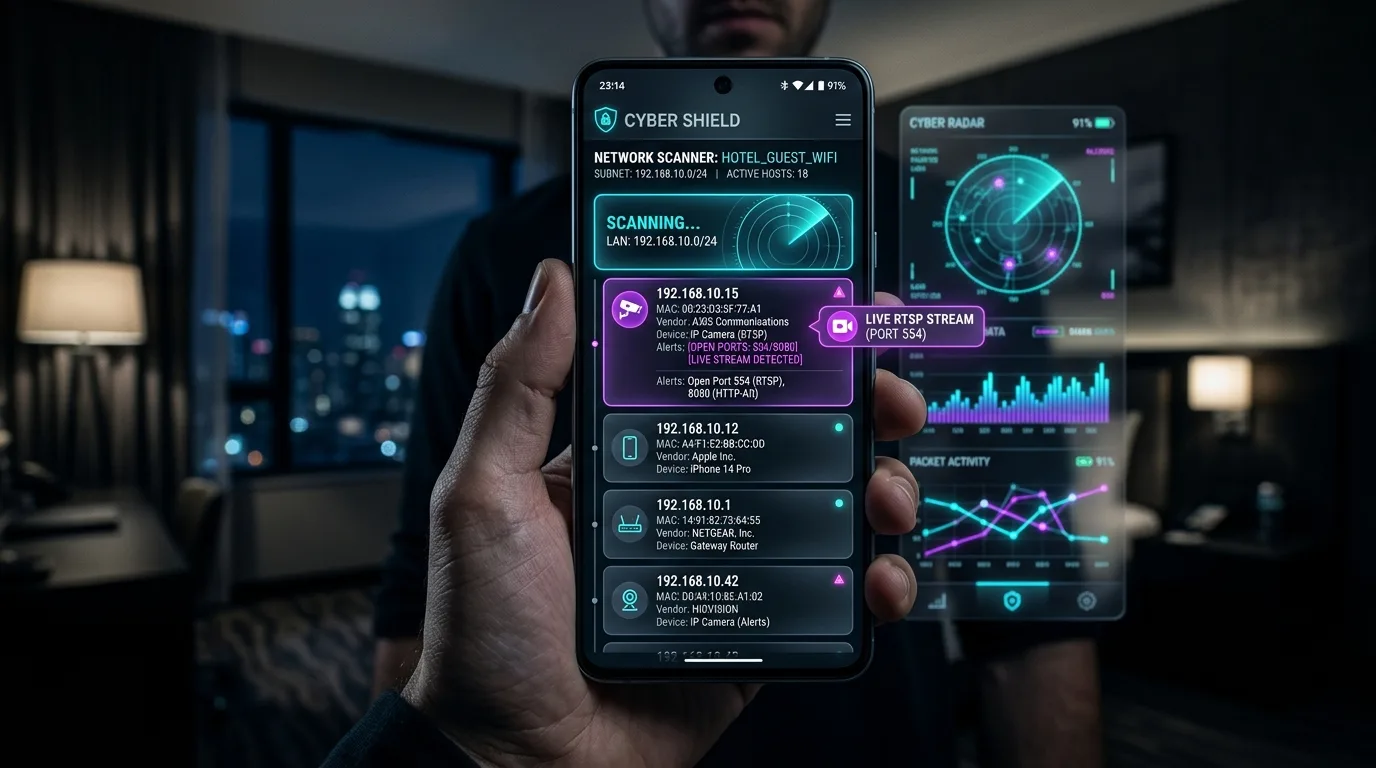
Les signatures réseau des caméras IP cachées
Chaque appareil Wi-Fi connecté à un routeur reçoit une adresse IP locale (par exemple, 192.168.1.45) et diffuse une adresse MAC de 6 octets qui identifie son fabricant de matériel (OUI). Les caméras espion écoutent fréquemment sur des ports de communication spécifiques :
| Port réseau | Protocole / Service | Fonction typique de l'appareil | Niveau de risque en matière de confidentialité |
|---|---|---|---|
| Port 554 | RTSP (Streaming en temps réel) | Flux vidéo H.264/H.265 en direct non chiffré standard | Critique (flux vidéo actif) |
| Port 8000/8080 | Serveur Web HTTP / Administrateur de caméra IP | Interface Web pour visualiser l'objectif et les commandes de la caméra | Critique (interface utilisateur de configuration Web) |
| Port 3702 | WS-Discovery (ONVIF) | Protocole de découverte automatique pour les caméras de sécurité IP | Élevé (équipement de surveillance) |
| Port 1935 | RTMP (Flash Streaming) | Diffusion vidéo en direct vers des serveurs cloud externes | Élevé (flux vidéo cloud) |
Protocole de balayage de confidentialité Wi-Fi étape par étape
- Connectez-vous au Wi-Fi invité : Rejoignez le réseau client de location de vacances ou d'hôtel fourni sur votre smartphone.
- Exécutez une analyse de sous-réseau ARP : Découvrez toutes les adresses IP actives sur le sous-réseau local (généralement 192.168.1.1 à 192.168.1.254).
- Inspecter les noms de fournisseurs MAC suspects : Recherchez les fabricants d'appareils tels que Tuya, Espressif, Dahua, Hikvision, Reolink ou les modules Generic Shenzhen IoT.
- Vérifier les ports vidéo ouverts : Identifiez si une adresse IP inconnue écoute sur le port RTSP 554.
Remarque sur l'isolement du réseau invité
Les hôtels d'entreprise haut de gamme utilisent souvent « l'isolation des clients » pour empêcher les clients de voir les appareils des autres. Si l'isolation client est activée, complétez votre analyse réseau avec des capteurs infrarouges et de champ magnétique.
Une protection complète de la vie privée dans votre poche
Avec l'application de détection de caméras cachées, vous pouvez analyser votre réseau Wi-Fi local à la recherche de flux vidéo suspects, détecter les fréquences électromagnétiques des appareils électroniques cachés et utiliser des filtres optiques infrarouges pour repérer les lentilles sténopé dans n'importe quelle pièce.
